
Batteriespeicher › Wissen: Cybersecurity
Cybersecurity für Batteriespeicher: NIS-2 und CRA
Ein Batteriespeicher ist ein vernetztes Gerät mit direktem Zugriff auf die Stromversorgung Ihres Betriebs. Wer ihn von außen steuern kann, kann Lasten schalten, Schutzfunktionen beeinflussen oder den Betrieb stören. Deshalb gehört IT-Sicherheit von Anfang an zur Planung.
Was NIS-2 und CRA verlangen
NIS-2 ist die EU-Richtlinie zur Cybersicherheit wichtiger und besonders wichtiger Einrichtungen. In Deutschland gilt sie über das NIS-2-Umsetzungsgesetz seit dem 6. Dezember 2025. Betroffen sind unter anderem Energieversorger und viele mittlere und große Unternehmen in wichtigen Sektoren. Sie müssen Risiken managen, Vorfälle melden und auch die Sicherheit ihrer Lieferkette im Blick haben, also auch die ihrer Anlagen wie Batteriespeicher.
Der Cyber Resilience Act (CRA) richtet sich an Hersteller vernetzter Produkte. Seit dem 11. September 2026 müssen sie aktiv ausgenutzte Schwachstellen melden. Ab Dezember 2027 gelten die vollen Anforderungen, etwa an sichere Voreinstellungen und Sicherheitsupdates über die gesamte Lebensdauer.
Für Sie als Betreiber heißt das: Fragen Sie beim Kauf nach, wie Fernzugriff, Updates und Datenflüsse geregelt sind.
Allgemeine Information, keine Rechtsberatung. Ob Ihr Unternehmen unter NIS-2 fällt, klärt eine Betroffenheitsprüfung.
So ist der EStore abgesichert
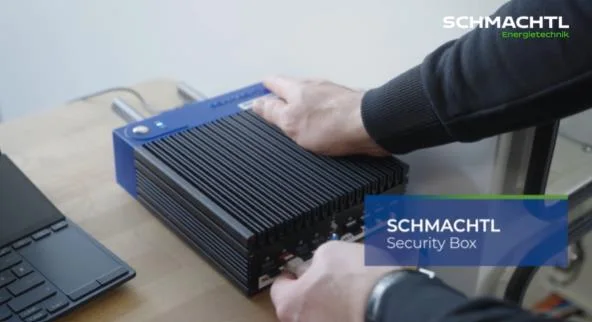
Jeder SCHMACHTL EStore wird mit dem SCHMACHTL Security Interface (SSI) ausgeliefert. Es sitzt zwischen Speicher und Ihrem Netzwerk und schafft einen abgeschotteten Bereich:
- Firewall mit aktivem Schutz jedes einzelnen Speichers vor unautorisiertem Zugriff und Schadsoftware
- Fernzugriff für Statusanzeige, Konfiguration, Fehlermeldungen und Updates nur über die gesicherte Schnittstelle
- Anbindung über Ihr Netzwerk, Mobilfunk oder WLAN
- Ausgelegt nach der Normenreihe IEC 62443 für die Sicherheit industrieller Automatisierungssysteme
Wer welche Daten sieht, legen Sie fest. Für Anlagen, die unter NIS-2 fallen, ist auch ein Betrieb ohne dauerhaften Fernzugang möglich. Die Garantie hängt nicht an einer Cloud-Anbindung.
Checkliste für Ihre Ausschreibung
- Wie erfolgt der Fernzugriff, und wer hat Zugang?
- Lässt sich der Speicher ohne Cloud betreiben, ohne die Garantie zu verlieren?
- Wie werden Sicherheitsupdates bereitgestellt und eingespielt?
- Ist die Kommunikationsschnittstelle offen dokumentiert, etwa über Modbus TCP?
- Welche Normen erfüllt die Schnittstelle, etwa IEC 62443?
- Wie meldet der Hersteller Schwachstellen?
Zu allen Punkten erhalten Sie von uns schriftliche Antworten und die Dokumentation zur IT-Sicherheit. Mehr zu Großspeichern für kritische Infrastruktur unter Stadtwerke und Netzbetreiber.
Ihr Ansprechpartner: Thomas Thie
Thomas Thie kommt aus der Photovoltaik und den erneuerbaren Energien. Er legt Speicher so aus, dass sie zu Anlage, Lastprofil und Zielen passen.
Ob Schutz vor Blackouts, Eigenverbrauch, Lastspitzenkappung, Leitungs-Turbo, Cyber Security nach NIS-2 oder reine Wirtschaftlichkeit: Thomas rechnet die Varianten durch, einzeln oder kombiniert. Lademanagement, USV, Wechselrichter und weitere Komponenten bezieht er auf Wunsch mit ein.
E-Mail: thie@huber-ing.de
Mobil: +49 160 990 591 76
#gernperdu
Anbieterkennzeichnung: Huber Battery Solutions GmbH & Co. KG, Mühleweg 5, 72800 Eningen unter Achalm, Impressum Huber Battery Solutions